
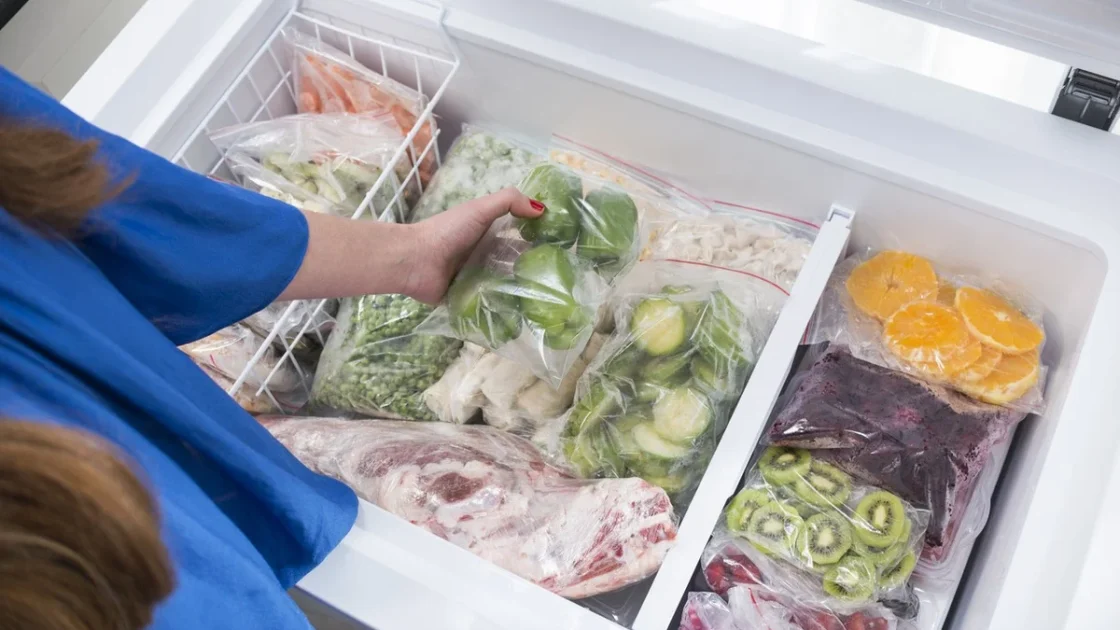
Kulkas dan freezer supermarket di tujuh negara Eropa mengalami malfungsi akibat termostat yang dinaikkan dari jarak jauh oleh pihak tak dikenal, dengan suhu dalam beberapa kasus mencapai 50 derajat Celsius. Serangan siber ini menyasar cabang-cabang Carrefour, Intermarche, serta Ikea di Belgia, Coop dan ICA di Swedia, Delhaize di Luksemburg, Kesko di Finlandia, SuperValu di Irlandia, dan sejumlah toko di Estonia.
Ulangan Insiden Sebelumnya
Peristiwa ini terlihat seperti pengulangan dari kejadian tiga minggu lalu ketika peritel Prancis terpaksa membuang banyak makanan. Kerugian tersebut terjadi karena kulkas mendadak panas setelah peretas anonim mengambil alih kendali software manajemen peralatan yang terhubung ke internet.
Kejadian serupa diduga turut berlangsung di Amerika Serikat pada awal Agustus lalu, saat serangkaian malfungsi kulkas misterius terjadi di toserba pada sedikitnya enam pangkalan militer. Terkait insiden tersebut, Pentagon saat ini sedang menyelidiki dugaan peretasan yang terjadi.
Situasi ini memunculkan kekhawatiran mengenai babak baru taktik serangan siber karena kulkas bukan satu-satunya perangkat yang rentan. Berbagai perangkat lain seperti oven, mesin cuci, mesin pencuci piring, dan sistem pemanas sentral kini terhubung ke internet guna memungkinkan akses dari jarak jauh.
Menelusuri Jejak Pelaku
Sampai saat ini, belum ada kelompok haktivis bermotif politik yang menyatakan bertanggung jawab atas insiden tersebut. Selain itu, tidak ada pula geng ransomware yang memanfaatkan celah keamanan ini untuk memeras uang dari pihak supermarket.
Direktur senior perusahaan keamanan siber Sophos, Rafe Pilling, menyatakan bahwa terdapat dua skenario utama yang paling masuk akal terkait pelaku peretasan. Menurutnya, serangan ini bisa jadi merupakan bentuk unjuk kemampuan oleh pihak yang didukung negara, atau dilakukan oleh peretas mandiri yang bertindak demi kepentingan pribadi.
Pilling menilai teori aktor negara merupakan kemungkinan terkuat, salah satunya karena dampak psikologis yang ditimbulkan pada masyarakat luas saat menyaksikan kekosongan makanan di rak toko. Seperti dilansir detikINET dari Guardian, Korea Utara sempat diduga berada di balik pencurian mata uang kripto Binance, sementara dalam kasus kulkas ini, peretas yang terafiliasi dengan Rusia dan China juga masuk dalam radar penyelidikan.
Para pimpinan intelijen Barat mengungkapkan bahwa Moskow tengah menjalankan kampanye sabotase di benua Eropa dalam berbagai bentuk yang diprediksi akan meningkat dalam beberapa bulan mendatang.
Celah Keamanan Perangkat
Proses identifikasi pelaku menjadi lebih rumit karena teknik peretasan yang digunakan tergolong sederhana tanpa keterlibatan malware, sehingga tidak meninggalkan jejak digital di lokasi kejadian. Pilling mengibaratkan aksi tersebut seperti seseorang yang memakai sarung tangan karet lalu mengutak-atik sakelar.
Software pengelola kulkas komersial yang terhubung ke internet membuat baris-baris kodenya rentan disusupi peretas. Berbeda dari perangkat komputer atau ponsel yang rutin mendapat peringatan pembaruan sistem, perangkat seperti kulkas sering kali dibiarkan tanpa pembaruan dalam jangka waktu lama.
Direktur perusahaan keamanan siber Bitdefender, Nick Jackson, menjelaskan bahwa salah satu alasan perusahaan lambat melakukan pembaruan adalah proses tersebut memakan waktu dan mengharuskan mesin dimatikan, yang menjadi kendala besar bagi peritel makanan. Di sisi lain, alasan yang lebih mendasar bisa jadi karena para pengelola kulkas tersebut tidak menyadari adanya masalah, mengabaikannya, atau tidak menganggapnya sebagai prioritas utama.
Sumber: Inet - Detikcom